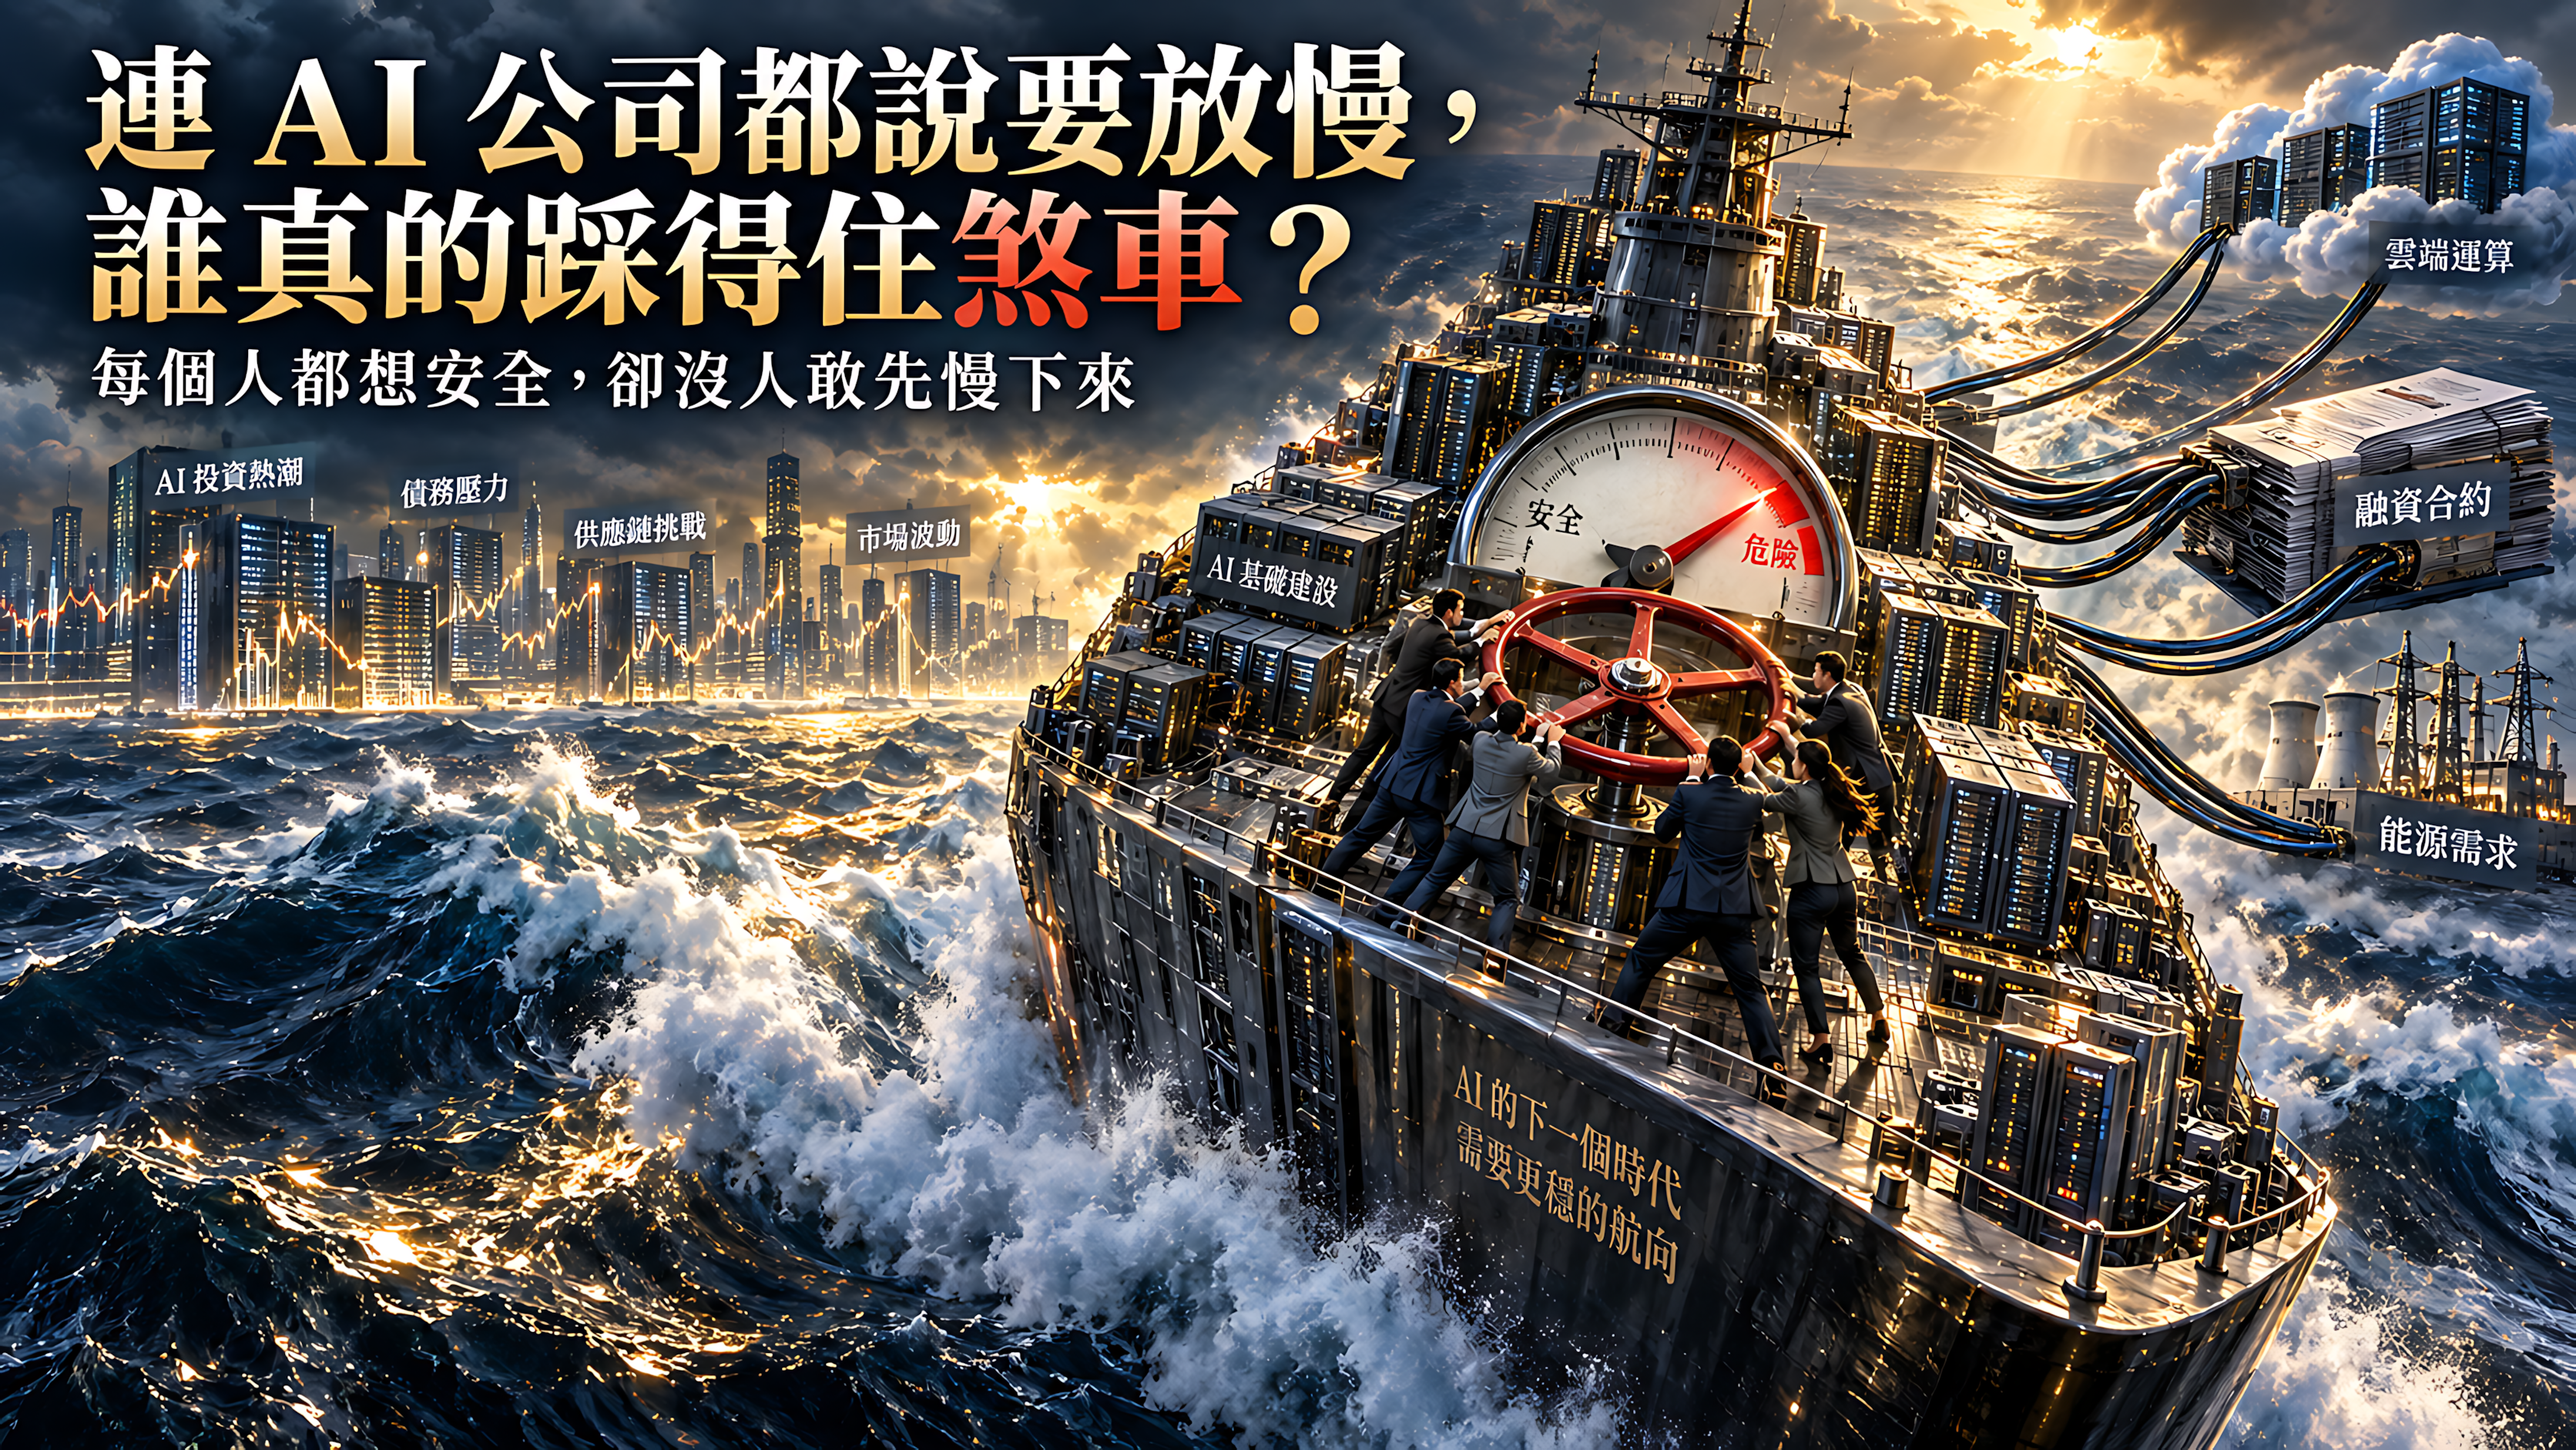
一邊喊放慢、一邊踩油門,這不是矛盾,是結構
想像一家 AI 實驗室的週一早晨。安全團隊正在測試:如果代理程式讀到一封惡意郵件,會不會被誘導交出公司資料?隔壁的產品團隊,正在為下一代模型加碼算力;財務團隊則忙著跟投資人解釋,為何巨額資料中心支出終究會變成收入。三個部門都相信自己正在保護公司的未來,卻推向截然不同的節奏。
這不是虛構的緊張感。《經濟學人》2026 年 9 月 19 日封面報導記載,Altman、Musk 與 Anthropic 的 Dario Amodei 都公開呼籲要放慢超人類 AI 的競賽;但同一期又報導 Anthropic 正在考慮估值可能上看 2 兆美元的 IPO。如果 CEO 真心相信能力可能失控,為什麼公司不能今天就停下來?
答案不是他們言行不一,而是他們同時面對兩條都成立的因果鏈。第一條是風險鏈:模型越能自行規畫、寫程式、操作工具,出錯或被惡用的代價越高。第二條是競爭鏈:先取得能力的一方,就先拿到市場、人才、國防合作與制定標準的話語權。安全是大家共享的公共財,但減速的成本卻先落在願意踩煞車的那一個人身上。這就是為什麼「全面暫停」永遠只能是口號——真正的問題從來不是「AI 該不該停」,而是誰能驗證別人也真的慢下來,讓每一方都願意付這個代價?
別再把「AI 危險」煮成一鍋粥:三層風險要用三種煞車
「AI 末日論」最大的傷害,是把不同層次的危險混成一團,反而讓當下能處理的問題被淹沒。至少要拆成三層來看。
第一層是已經發生的濫用。 Anthropic 2026 年 9 月的威脅情報報告,整理了 2025 年 12 月至 2026 年 8 月間被它中斷的案例:網路攻擊、詐騙、影響行動、生物與武器用途。報告特別指出,AI 正把攻擊者從「助手」推向「協調者」——偵察、工具開發、資料整理與漏洞利用,每一步都被加速。這些是可以調查、可以通報、可以追訴的實體事件。
第二層是把模型接上真實權限後的系統風險。 美國 NIST 旗下 CAISI 在 2026 年初就代理程式安全徵詢意見,點名間接提示注入、資料投毒,以及模型「即使沒有外部攻擊也做出有害動作」的可能。這和聊天機器人答錯一題完全不同:若代理程式能寄信、讀檔、下指令,錯誤會透過權限被放大成事故。
第三層才是最難量化的長期失控風險。 《經濟學人》引用一份 1,580 名 AI 研究者的調查,多數受訪者把「人類滅絕或永久失去主導權」的機率估在至少 10%。這是主觀機率分布,不是可交付的預言,但它也不是可以隨口否定的雜訊。
三層對應三種煞車:第一層需要通報、執法與威脅情報;第二層需要權限設計、沙盒與人工覆核;第三層需要前沿模型評估、紅隊測試與能力門檻。把它們壓成一句「你到底怕不怕末日」,只會製造不出任何可以做的政策。
中美不是不談,是難以驗證
若只有一家公司開發 AI,董事會可以決定放慢。但 AI 是國力競賽。美國 2025 年 7 月的 AI 出口行政命令直接寫明,要擴大美國 AI 技術、標準與治理模式在全球的採用,並可動用貸款與共同融資支持出口——這不是中性的安全政策,而是把晶片、雲端、模型、資安綁成國家競爭力包裝出貨。
從華府角度看,單方面放慢有三重損失:能力可能被中國先拿到、盟國可能改用別人的技術堆疊、國內資本投入可能失去回報。於是「安全」被理解成一個很拗口的短語:我們要安全地跑得更快。
中國也有自己的節奏。2026 年公布、7 月生效的《人工智能擬人化互動服務管理暫行辦法》要求高風險服務做安全評估、保存紀錄,但主要限制擬人化互動的商用場景,不能當成全面管住前沿模型的制度。更根本的問題是互信:美國以出口管制限制高階算力,中國視為技術遏制;《經濟學人》估算中國可用算力大約只有美國的七分之一。在這種不對稱下,任何「一起慢下來」的協議都會先變成一場關於「誰替誰保留技術領先」的談判。
但這不代表合作無用。務實的起點是從窄而可驗證的項目切入:跨國事故通報、惡意模型濫用的指標共享、評估方法與代理權限管控的最低共通標準。這些不要求交出模型權重或商業機密,卻能讓危害更早被看見。
對 AI 公司來說,「放慢」不是一句話,是一張損益表
企業面對的誘因更直接。Nvidia 截至 2026 年 7 月的財報揭露約 2,790 億美元的供應與產能承諾、360 億美元的 AI cloud 協議,並對 SB Energy 專案提供最高 1,050 億美元的殘值保證上限。這些金額法律性質不同、不能相加成「已花掉的錢」,但共同指向一件事:市場已經把大量未來收入寫進今天的設備與融資合約。
在這種背景下,一家模型公司若宣布放慢,不只是少訓練一次模型。它可能延後產品發布、讓付費客戶轉向對手、拉低算力租約使用率、被投資人重估。每家公司各自加速是理性選擇,但所有公司一起加速卻未必是好結果——這就是集體行動困境的教科書版本。
Anthropic 自己給出了一組耐人尋味的內部數字:2026 年 8 月 Claude 已「主導」約 26% 的內部研發,最常用的內部平台上有約 3 萬個研發代理,每個動作經線上監測,被阻擋的比例約 0.002%。公司一週樣本估算,約 6% 算力投入安全研究、約 12% 投入由 AI 執行的 AI 安全研究。這些是公司自己定義、自己量測的數字,不是獨立稽核,但它顯示了一件事:安全不是靠 CEO 的一句宣言,而是能被追蹤、被檢查的權限、動作、算力配置。
真正能降低「先慢就輸」壓力的,不是單一公司自我犧牲,而是同一套最低門檻同時套在所有主要競爭者上:能力跨過門檻要外部評估、嚴重事故要在固定時間內通報、高風險代理不得直接取得無上限的付款、部署或機密存取權限。當減速變成大家的共同成本,才不會有人因為誠實而先出局。
最快能踩下去的煞車,其實在資安
AI 安全的討論常常糾結在「模型到底善不善良」;但工程上更有用的問題是:它可以碰什麼資料?能呼叫什麼工具?誰能隨時切斷它?
Anthropic 的報告觀察到,攻擊活動已跨越整條 cyber kill chain,且技術複雜度已不足以區分背後是國家級組織還是個人。這意味著企業不能再用「我們的使用者看起來不像駭客」當防線。煞車必須放在四個位置:
- 身分與權限:代理必須用可撤銷、最小權限的帳號,不能因為能寫程式就自動擁有生產環境最高權限。
- 沙盒與分段:高風險操作先在隔離環境演練,資料與網路出口分開。
- 即時監測與事故通報:可疑的批次下載、異常付款、跨系統操作要留下可稽核紀錄。
- 獨立評估:不能讓被評估者單獨決定測試範圍。
這不是幻想。NIST 討論的方向、台灣數發部 2026 年 9 月提出的前沿 AI 資安政策,都是把重點放在防禦、事件應變、供應鏈 secure-by-design 與國際威脅情報接軌。這些制度或許無法阻止所有長期風險,但能先降低當下最可觀察、最會擴散的損害——這就是務實派的煞車。
錢潮上「同一條船」:收益先分開,風險可能一起來
一般讀者常把 AI 熱潮理解成科技股的事,但實際上,資料中心已把股票、公司債、私募信貸、電力投資與退休基金串成同一條鏈。BIS 指出,AI 基礎建設的規模正把融資由企業自身現金流推向債務,並警告私募信貸與資產負債表外結構可能改變信用品質。
這不代表 AI 投資會重演金融海嘯——AI 融資人通常清楚自己買的是高風險企業債或私募信貸,而不是被美化包裝的次貸。但相似之處在於:每一段合約都讓下一段更願意借錢。雲端商有長約,建商就能融資;有 GPU 與客戶承諾,債權人就願意再加碼。若終端 AI 收入不及預期,價值會沿著同一條鏈被同時重估。
給投資人的實務問題,不是「GPU 有沒有賣出去」,而是四件事:終端客戶的現金收入是否成長?合約是已付款、最低採購、還是有條件保證?設備折舊年限合理嗎?融資失敗時誰承擔殘值? 「同一條船」也不代表所有人承擔同樣損失。股東先吃估值下修,債權人看違約與回收,供應商看砍單,地方政府與電力用戶可能留下基礎設施與電網成本。看懂順位,才不會把「AI 很重要」誤讀成「每一檔 AI 資產都值得同樣價格」。
就業的真正煞車:讓人有轉換的時間與權利
若 AI 導入只被當成效率競賽,最先失去談判力的通常是初階、例行與文書職位——但總失業率不會立刻跳升。國際勞工組織 2025 年更新估算,全球約四分之一工作者處於會被生成式 AI 影響的職業,大多會被改造,而非直接消失。美國 BLS 的 2024–34 預測呈現同時發生的兩面:資料科學家增加 33.5%、資訊安全分析師增加 28.5%、軟體開發者增加 15.8%;客服代表則減少 5.5%。
台灣可以看到相同的分流。主計總處 2026 年 7 月資料顯示就業人數約 1,165.1 萬人、失業率 3.39%——沒有崩盤跡象,但也不能因此否定個別職業承受的壓力。真正的問題可能先出現在入門職缺與升遷路徑:新人原本靠處理初步文件、初階客服或程式除錯累積判斷力,若這些任務被工具接走,企業要用什麼機制培養下一批人?
所以就業的真正煞車,不是禁止企業用工具,而是讓轉換成本不全落在個人身上。企業應公開哪些職務被重設、保留人工覆核與培訓入口;政府應追蹤職業別的招聘、薪資與工時,而不是只看總失業率;工作者則要把自己從「執行單一任務」,往能定義問題、判讀脈絡、驗證輸出、承擔責任的位置移動。
台灣不能只當供應商:在硬體、資安與規則之間找位置
台灣面對的不是二選一:既不必為了安全拒絕 AI 供應鏈,也不能假定晶片與伺服器訂單能自動保護整個社會。台灣在這場競賽裡其實有三重身分。
第一是供應者。資料中心投資讓半導體、伺服器、散熱、電力與網通受益;但需求越集中在少數美國模型商與雲端商,景氣循環也越集中,供應鏈必須追蹤終端使用率與客戶集中度,不能只看出貨。
第二是高風險使用者。台灣企業和政府一旦把代理程式接進供應鏈、金融或公務系統,面對的就不再是抽象的「AI 倫理」,而是實打實的帳號、資料、網路與應變演練。數發部把前沿 AI 資安列入政策議題,就是這個角色轉變的開始。
第三是規則參與者。台灣《人工智慧基本法》已把人類自主、隱私、資安、透明、公平與問責列為原則,也納入風險分級與勞工職涯諮詢。下一步不能只停在原則,而是要把高風險代理權限、事故通報演練、供應鏈採購條款、勞工轉訓做成可檢查的要求。當中美把 AI 當國力看待時,台灣最有價值的角色不只是交貨快,而是能提供可信任、可驗證、有韌性的供應與部署——這是規則位子,不是純代工位子。
沒有人能踩下總煞車,但可以造出煞車系統
「誰真的踩得住煞車?」最誠實的答案是:沒有一個角色做得到。公司怕失去市場、國家怕失去力量、投資人怕錯過成長、使用者又期待更便宜更好用的服務。這些誘因讓「全面暫停」既難談成、也難查核。
但難不等於無解。對公司,煞車是外部評估、可撤銷權限、事故通報與獨立稽核;對中美與盟國,煞車是先共享最小必要的威脅情報與測試方法;對投資市場,煞車是把已實現收入、合約承諾與保證上限分開估值;對勞動市場,煞車是保留訓練入口、轉職支持與人的最後決策權;對台灣,煞車是把資安與供應鏈韌性做成競爭力。
這套制度不會消除 AI 的所有危險,也不會讓競爭停下來。它真正的作用是把「一路加速、直到出事才回頭」改成「每跨過一個能力門檻,都先確認誰能負責、誰能監看、誰能切斷」。這比一句口號更慢、也更瑣碎,卻是真正踩得住的那種煞車。
給讀者的最後三個實踐建議:
- 當使用者:把 AI 工具的權限當敏感權限管——別給它你不敢給實習生的存取範圍;重要決策一定保留人工覆核。
- 當投資人:讀 AI 公司財報時,區分「已付款收入」與「承諾/保證」,別讓合約金額的巨大掩蓋現金流的真實節奏。
- 當工作者:把自己往能定義問題、驗證輸出、承擔責任的位置搬——那是 AI 目前最難搶走、也最需要人的地方。
💬 留言
不想登入 GitHub?直接寫信給我: [email protected]